阿里云转发端口被滥用
今天发现为SHAIX准备的阿里云前置被扫描了,前置ip被内网机的fail2ban拉黑,导致我的IX内网机器登不上去,还好我平时主力方案是wg组网而非转发,最后登上去了。虽然wg完全够用,我依然保留着几个透明转发端口,ssh登陆内网IX机用的。
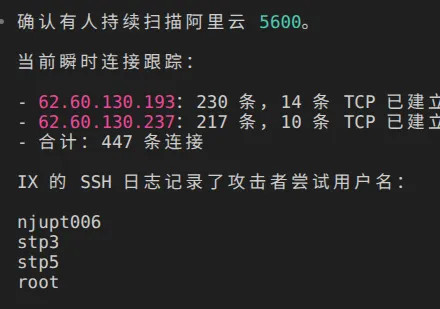
- 公网环境下,透明转发的一个问题是,他无法对转发的流量来源做身份认证(ip白名单属于L3网络层,不算)。
- 另一个问题是,公网机器免费给别人代理流量了,上下行完全对等,简直是给自己找麻烦。
我现在把端口转发关掉了,阿里云控制台也把安全组给改过了。
总而言之,毫无认证的透明转发方案,真的要小心。